引言:印章管理的安全痛点与智能化转型
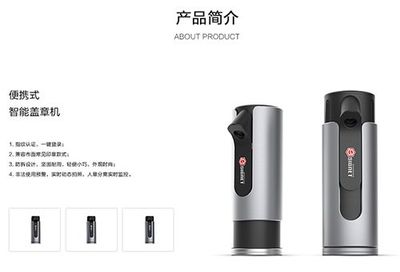
印章作为企业与机构法律行为的核心凭证,其管理安全性直接关系到组织权益与法律风险。传统印章管理模式依赖人工登记、物理保管与现场监督,存在冒用、盗用、越权盖章等难以根治的隐患。自动盖章器的出现为印章管理提供了机械化与数字化的基础手段,而生物识别技术的深度融合,则将这一设备从'自动执行工具'升级为'智能安全终端'。本文围绕自动盖章器的安全能力提升,重点探讨生物识别技术在该领域的研发逻辑、技术路线与应用价值。
一、自动盖章器的安全瓶颈与生物识别的介入逻辑
传统自动盖章器主要解决盖章效率与用印留痕问题,其身份核验环节往往依赖密码、IC卡或管理员授权。这些方式存在凭证可转借、密码可泄露、授权可滥用的固有缺陷,无法真正确认'操作者是否为有权用印人'。生物识别技术通过人体固有的生理特征或行为特征进行身份认定,具有不可遗忘、难以伪造、随身携带的天然优势。将指纹、人脸、指静脉等模态引入盖章器,实质上是把'你是谁'作为用印启动的唯一钥匙,使身份核验从'间接凭证时代'进入'直接生物特征时代'。
二、生物识别技术在自动盖章器中的研发架构
2.1 多模态融合的身份核验层
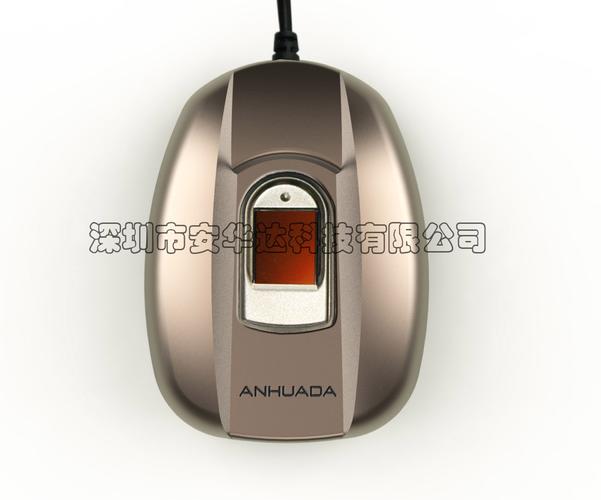
单一生物特征在实际应用中可能遭遇环境干扰或呈现攻击。研发中普遍采用多模态融合策略,将指纹识别与活体人脸检测相结合,或引入指静脉识别作为高安全等级场景的补充。融合层通过特征级或决策级算法对多源数据进行综合判定,显著降低误识率与拒真率。动态活体检测技术则有效防御照片、硅胶膜、视频回放等常见伪造攻击,确保采集到的特征来自真实活体。
2.2 嵌入式特征处理与安全存储
盖章器作为边缘设备,需在本地完成特征提取与比对,避免原始生物数据上云带来的隐私风险。研发重点在于轻量化特征提取模型的嵌入式部署,以及模板数据的安全存储。生物特征模板经不可逆加密变换后存入安全芯片,即使设备被拆解也无法还原原始特征。比对过程在可信执行环境内完成,用印记录与身份认证结果绑定上链,形成不可篡改的审计证据链。
2.3 权限映射与行为联动的控制层
生物识别并非孤立的身份验证环节,而要与用印权限体系深度耦合。研发中建立'人—章—文件—次数—时间'的多维权限矩阵,核验通过后自动匹配可用印章范围、单次用印数量上限与有效时段。对于高权限生物特征,系统可联动启动双人复核或异地授权流程。每一次生物识别触发均生成绑定文件哈希值的用印记录,实现从'谁盖了章'到'为哪份文件盖了章'的完整闭环。
三、研发中的关键技术挑战与应对路径
生物识别自动盖章器的研发需直面若干现实约束。其一,干湿手指、油污、磨损等复杂工况影响指纹采集质量,需设计自适应增强算法与多角度采集策略。其二,设备小型化与算力供给之间的平衡,要求算法模型在保持精度的前提下压缩计算复杂度。其三,生物特征涉及敏感个人信息,法律法规对采集告知、目的限制、存储期限提出严格要求,研发中需内置合规数据流转机制与用户授权管理界面。其四,防伪攻防对抗持续升级,需建立活体检测算法的常态化迭代更新通道,通过在线学习机制提升对新型攻击手段的识别能力。
四、应用场景与安全管理价值
在研发推动下,生物识别自动盖章器可在多种场景释放安全价值。在金融网点,客户经理指纹或人像与业务系统权限绑定,确保面签用印真实对应;在企业总部,印章柜内嵌设备依据生物特征自动打开并记录用印影像;在政务大厅,指静脉识别与电子证照库比对,实现'人来即审、审过即盖'。从管理视角看,该技术将'管章'升级为'管人+管行为',生物特征取代了可丢失的硬件钥匙,审计链条从日志记录跃升为生物级不可抵赖证据,违规用印的追责溯源变得确定而高效。
五、结论与展望
生物识别技术的引入,使自动盖章器从效率工具蜕变为可信的身份驱动型安全终端。其研发核心在于多模态融合的身份核验、端侧安全计算与权限行为联动的系统性设计,以及在矿工工况抵抗、小型化部署、隐私合规等约束下的持续调优。随着生物识别算法向低功耗、高精度方向演进,以及与区块链审计、物联网设备的进一步协同,自动盖章器有望成为组织内部控制体系中实时可见、可知、可控的关键安全节点,真正实现让每一次用印都可信。